Accesul la site-ul firmei trebuie administrat prin conturi individuale, permisiuni potrivite responsabilităților și o procedură clară de retragere. Nu este suficient să știi cine are parola de la WordPress: domeniul, hostingul, magazinul online și instrumentele de măsurare pot avea administratori diferiți. Acest ghid te ajută să faci inventarul, să limitezi drepturile la strictul necesar și să verifici accesul ori de câte ori se schimbă echipa.
- Folosește conturi individuale: Fiecare angajat sau colaborator ar trebui să se autentifice cu propriul cont, nu cu o parolă comună transmisă echipei.
- Acordă drepturi în funcție de sarcini: Un editor de conținut nu are nevoie automat de acces la facturare, setările domeniului sau administrarea utilizatorilor.
- Inventariază toate platformele: Include CMS-ul, hostingul, registrarul domeniului, magazinul online, serviciile de e-mail și instrumentele de analiză.
- Retrage accesul metodic: La încheierea colaborării, verifică fiecare serviciu, sesiunile active, cheile tehnice și metodele de recuperare a contului.
De ce contează accesul la site-ul firmei
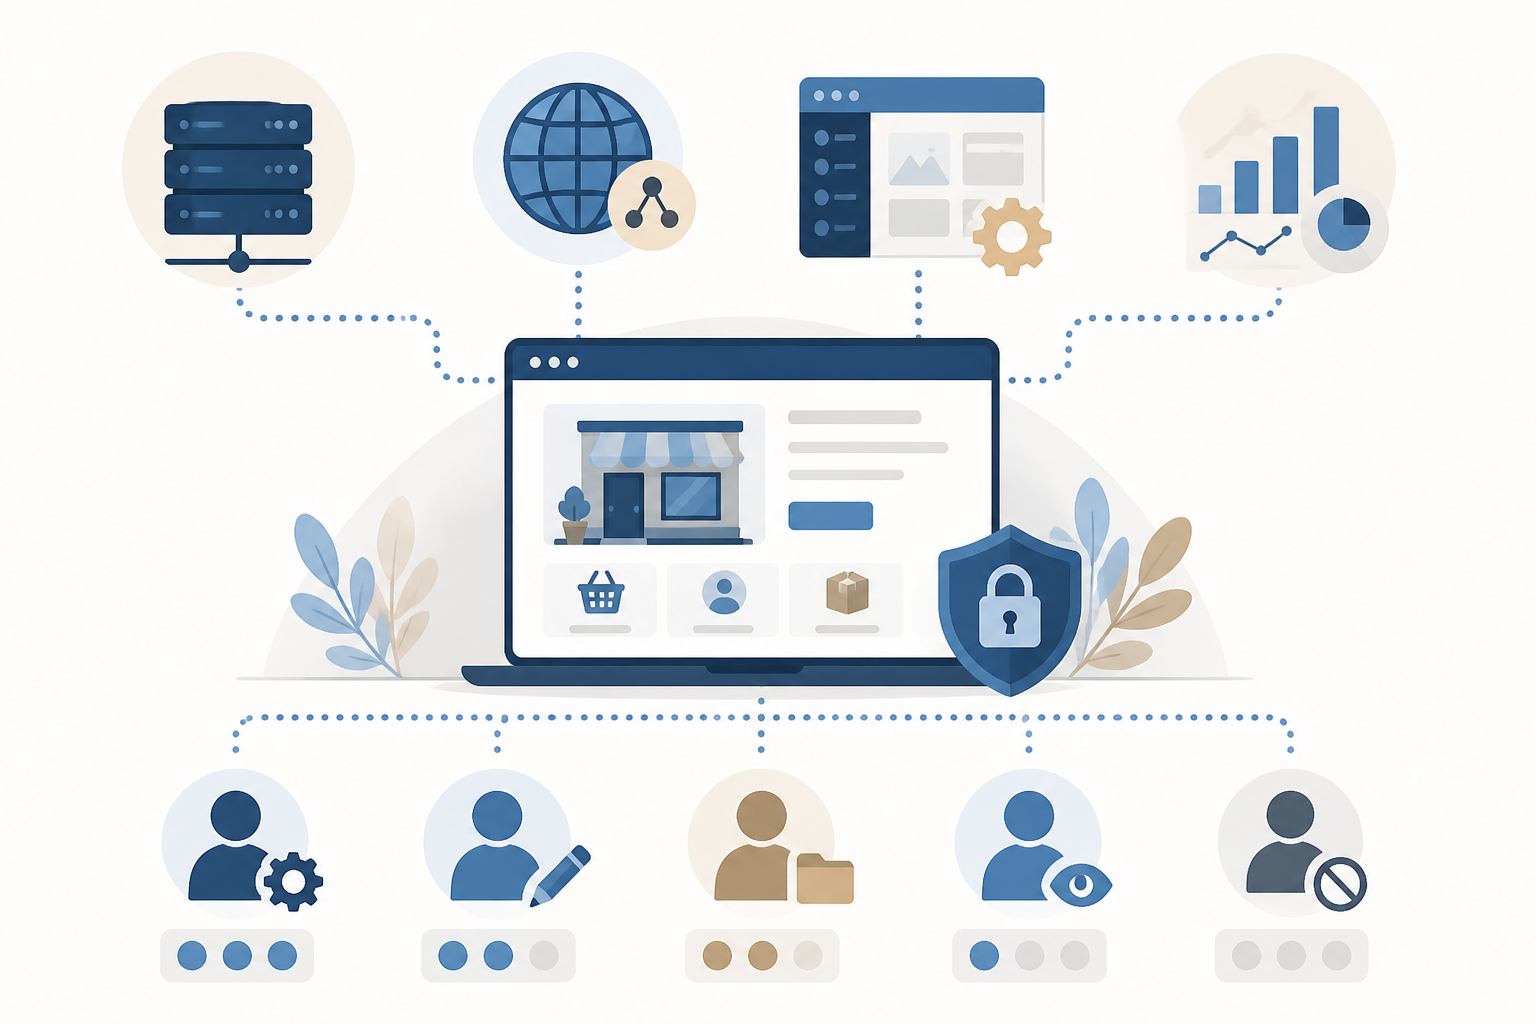
Inventariază separat platformele și responsabilitățile fiecărui utilizator.
Un site poate fi modificat sau administrat din mai multe servicii independente. CMS-ul controlează conținutul, hostingul găzduiește fișierele, registrarul gestionează domeniul, iar instrumentele de măsurare oferă date despre trafic și performanță. Un singur tabel cu utilizatorii din CMS nu arată cine poate schimba DNS-ul, crea adrese de e-mail sau elimina un coleg dintr-un cont de analiză.
Accesul prea larg crește riscul unor modificări accidentale și face dificilă identificarea persoanei care le-a făcut. Accesul prea restrâns, la rândul său, poate bloca activități obișnuite: de exemplu, echipa nu poate actualiza o pagină fără să ceară de fiecare dată intervenția administratorului. Scopul este un echilibru între control și lucru eficient.
Regula practică este să oferi fiecărei persoane drepturile necesare pentru sarcinile asumate, fără să îi dai automat control asupra întregii infrastructuri. Revizuiește accesul când se schimbă rolul, furnizorul sau structura echipei.
Separă accesul la platforme
Tratează separat CMS-ul, hostingul, domeniul și instrumentele de măsurare. O persoană poate avea nevoie să publice articole, dar nu să schimbe titularul domeniului sau să configureze serverul.
Într-un magazin online, verifică și permisiunile pentru comenzi, clienți, rambursări, integrări și exporturi de date. Rolurile disponibile diferă de la o platformă la alta; verifică ce poate face efectiv fiecare rol înainte să îl atribui.
- Începe prin a nota serviciile folosite și persoana care răspunde de fiecare.
- Nu presupune că un cont de hosting include sau controlează toate serviciile firmei.
Accesul la site-ul firmei: definește roluri înainte să creezi conturi
Rolurile sunt utile numai dacă descriu activități concrete. În locul unei categorii vagi precum „echipă”, definește ce trebuie să poată face persoana: să redacteze, să publice, să gestioneze produse, să instaleze extensii sau să administreze utilizatori.
Păstrează un număr mic de administratori. Drepturile administrative pot permite schimbarea setărilor critice, crearea de conturi și modificarea permisiunilor altor persoane. Acordă-le doar celor care au responsabilitatea și competența de a gestiona acele operațiuni.
Pentru fiecare rol, stabilește și limitele. Un specialist extern care publică o pagină poate avea acces la CMS, dar nu neapărat la datele de facturare ale hostingului. Dacă o sarcină cere temporar privilegii mai mari, acordă-le pentru intervalul necesar și revizuiește-le ulterior.
Exemplu ipotetic de matrice de acces
O firmă mică poate folosi o matrice simplă: proprietarul sau responsabilul intern gestionează domeniul și administratorii; editorul actualizează și publică pagini; specialistul tehnic primește acces la hosting când are de făcut lucrări tehnice; persoana care analizează traficul primește rolul disponibil potrivit în instrumentul de măsurare.
Acesta este doar un exemplu ipotetic. Platformele oferă roluri diferite, iar aceeași denumire poate însemna lucruri diferite. Verifică descrierea permisiunilor din fiecare serviciu și testează accesul cu un cont non-administrator.
- Notează motivul pentru care fiecare cont are acces și cine l-a aprobat.
- Dacă platforma permite, acordă permisiuni pentru o anumită proprietate sau zonă, nu pentru întregul cont.
Conturi individuale, parole și autentificare
Conturile individuale fac mai ușor de văzut cine a făcut o schimbare și permit retragerea accesului unei singure persoane. Conturile comune ascund responsabilitatea: când parola este folosită de mai mulți oameni, jurnalele platformei nu mai identifică în mod sigur autorul unei acțiuni.
Folosește parole unice pentru fiecare serviciu și un manager de parole potrivit pentru echipă, dacă acesta se integrează în modul vostru de lucru. Evită trimiterea parolelor prin e-mail, mesaje sau documente accesibile unui grup larg. Dacă o platformă nu permite conturi individuale, limitează utilizarea contului comun și documentează cine îl poate accesa.
Activează autentificarea cu mai mulți factori acolo unde este disponibilă, în special pentru administratorii domeniului, hostingului și CMS-ului. Păstrează codurile de recuperare într-un loc controlat și stabilește cine poate recupera contul firmei. Nu lega conturile critice exclusiv de adresa personală a unui angajat.
Protejează adresele de recuperare
Verifică ce adresă de e-mail și număr de telefon sunt folosite pentru resetarea parolei. Dacă acestea aparțin unei persoane care nu mai lucrează în firmă, schimbă-le prin procedura oficială a serviciului. Confirmă că datele de recuperare sunt controlate de firmă și accesibile responsabililor desemnați.
- Nu partaja codurile de autentificare cu mai mulți colegi.
- Păstrează o cale de recuperare verificată, fără să creezi un cont administrator folosit zilnic de toată echipa.
Fă inventarul accesului pentru fiecare serviciu
Un inventar ajută la depistarea conturilor uitate și la pregătirea unei revizuiri. Îl poți ține într-un document cu acces limitat; nu este necesar să incluzi parolele. Notează numele serviciului, scopul, adresa de autentificare, administratorul intern, utilizatorii autorizați și data ultimei verificări.
Include registrarul domeniului, DNS-ul dacă este administrat separat, hostingul, CMS-ul, serviciul de e-mail, platforma magazinului și instrumentele de analiză sau monitorizare. Adaugă și integrările care pot publica ori modifica date: de exemplu, pluginuri, chei API și conturi de automatizare. Nu păstra secrete tehnice în inventar; menționează unde sunt gestionate în siguranță.
Verifică și proprietatea conturilor. Un colaborator poate să fi creat un serviciu folosind adresa sa personală sau să fie singurul administrator. În acest caz, transferul trebuie planificat cu furnizorul, conform procedurilor lui, fără a presupune că simpla schimbare a parolei rezolvă situația.
Ce să consemnezi
Pentru fiecare serviciu, înregistrează rolul fiecărui utilizator, responsabilul intern, scopul accesului, metoda de autentificare multifactor și pașii de recuperare. Actualizează lista după angajarea unui colaborator, schimbarea furnizorului sau lansarea unei funcții noi.
- Păstrează inventarul într-un spațiu cu acces controlat, nu într-un document public sau într-un dosar comun fără restricții.
- Revizuiește lista periodic și după orice schimbare importantă de echipă sau infrastructură.
Cum retragi accesul când pleacă un colaborator
Retragerea accesului ar trebui să fie o sarcină planificată, nu o reacție întârziată după ce apare o problemă. Stabilește intern cine aprobă închiderea conturilor, cine o execută și în ce moment se face, respectând obligațiile contractuale și procedurile firmei.
Pornește de la inventar și dezactivează utilizatorul în fiecare serviciu unde apare: CMS, hosting, registrar, magazin, instrumente de măsurare, e-mail și platforme de lucru. Revocă accesul la grupuri și sesiuni active, dacă serviciul oferă această opțiune. Dacă o parolă a fost partajată, schimb-o și actualizează în siguranță accesul colegilor care au nevoie legitimă de ea.
Verifică și elementele care nu apar ca utilizatori obișnuiți: chei API, tokenuri de integrare, conturi de serviciu, aplicații conectate și reguli de redirecționare a e-mailului. Dacă nu știi la ce folosește o cheie, nu o șterge la întâmplare; identifică integrarea și planifică înlocuirea, pentru a evita întreruperea funcțiilor site-ului.
La final, confirmă că firma păstrează controlul asupra domeniului, conturilor de recuperare, facturării și copiilor de siguranță. Documentează ce a fost dezactivat și ce urmează să fie transferat. Dacă un colaborator a fost singurul administrator al unui serviciu, contactează furnizorul pentru procedura de recuperare a controlului.
Checklist pentru ziua plecării
1. Consultă inventarul și identifică toate serviciile accesate. 2. Dezactivează conturile personale și elimină drepturile din grupuri. 3. Revocă sesiunile, tokenurile și aplicațiile conectate, când este cazul. 4. Schimbă parolele partajate și datele de recuperare. 5. Confirmă că există cel puțin un administrator intern autorizat. 6. Înregistrează data și persoana care a făcut verificările.
- Nu te limita la ștergerea contului din CMS; accesul la domeniu sau hosting poate rămâne activ.
- Pentru un incident suspect, păstrează evidențele relevante și urmează procesul de securitate al firmei înainte de a șterge date.
Revizuire periodică și control fără blocaje
O revizuire este utilă când echipa se schimbă, dar și la intervale stabilite intern. Compară lista de utilizatori cu persoanele care au în prezent responsabilități, verifică dacă rolurile sunt încă potrivite și elimină conturile inactive. Confirmă în special cine poate administra domeniul, crea alți utilizatori sau modifica setări tehnice.
Pentru modificările importante, păstrează o procedură de lucru: cine cere accesul, cine îl aprobă, ce rol se acordă și când se verifică din nou. Acest proces nu trebuie să fie birocratic; pentru o firmă mică, o înregistrare scurtă într-un document controlat poate fi suficientă.
Înainte de a schimba permisiuni într-un CMS sau într-un magazin, verifică dacă persoana respectivă mai poate îndeplini sarcinile de care răspunde. Dacă rolurile nu oferă nivelul exact dorit, caută o soluție aprobată de platformă și documentează limita, în loc să distribui drepturi de administrator tuturor.
Testează accesul din perspectiva utilizatorului
Un test simplu poate arăta dacă rolul este prea larg sau insuficient: autentifică-te cu un cont de test ori cere utilizatorului să confirme că poate îndeplini sarcina fără să vadă funcții nejustificate. Nu folosi contul administratorului pentru a deduce ce vede un editor sau un colaborator extern.
- Revizuiește accesul după migrarea site-ului, schimbarea agenției sau instalarea unei integrări care cere credențiale.
- Păstrează responsabilitatea finală pentru conturile critice în interiorul firmei.
Întrebări frecvente
Este sigur să folosim un singur cont de administrator?
Nu este o practică potrivită pentru utilizarea obișnuită de către mai multe persoane. Conturile individuale oferă trasabilitate și permit retragerea accesului unei singure persoane. Un cont de urgență, dacă platforma și procedurile firmei permit, trebuie protejat și controlat separat.
Ce acces are nevoie o agenție web?
Depinde de activitatea contractată. Pentru editarea conținutului poate fi suficient accesul la CMS; pentru depanare tehnică poate fi necesar acces temporar suplimentar. Definește platformele, acțiunile și durata, apoi verifică dacă drepturile pot fi limitate la proiectul respectiv.
Trebuie schimbate toate parolele când pleacă un colaborator?
Nu neapărat. Dezactivează mai întâi conturile individuale și revizuiește accesul la toate serviciile. Schimbă parolele comune sau credențialele la care persoana a avut acces, revocă tokenurile relevante și actualizează datele de recuperare, după caz.
Cum procedez dacă nu știu cine deține domeniul?
Verifică documentele firmei, facturile și contul registrarului, fără să presupui că hostingul deține automat domeniul. Dacă accesul este pe numele unui fost colaborator, urmează procedura registrarului pentru transfer sau recuperare și păstrează dovada controlului legal al firmei.
Ce fac dacă platforma nu oferă roluri suficient de detaliate?
Alege cel mai restrictiv rol care permite sarcina necesară și caută alternative aprobate, precum acces temporar sau separarea activităților. Notează limita și revizuiește soluția; nu acorda administrator tuturor doar pentru comoditate.
Concluzie
Administrarea accesului la site începe cu o evidență clară a serviciilor și a responsabililor, continuă cu conturi individuale și drepturi potrivite sarcinilor și se încheie cu o procedură de retragere verificabilă. Păstrează controlul asupra domeniului și conturilor critice în firmă, revizuiește periodic utilizatorii și tratează parolele, sesiunile și cheile tehnice ca elemente distincte. Astfel, echipa poate lucra eficient fără să primească drepturi mai largi decât are nevoie.
Lecturi suplimentare
Ghiduri conexe
- Creare site de prezentare: ghid complet pentru afaceri
- WordPress sau site custom? Comparație practică pentru 2026
- Migrare site fără pierdere SEO: plan complet pentru 2026
Hai să discutăm despre proiectul tău
Ai nevoie de un site de prezentare, de un magazin online sau de o colaborare pentru optimizare SEO și marketing digital? Echipa CreareSiteOnline.ro te poate ajuta să alegi serviciile potrivite obiectivelor afacerii tale, inclusiv SEO pentru magazine online.
contact@crearesiteonline.ro · 0731 935 067
București · Lucrăm cu afaceri din toată România.
Vezi serviciile de creare site și optimizare SEO · Contactează echipa